Cosul tau
Cosul este gol
Adauga produse ca sa continui.
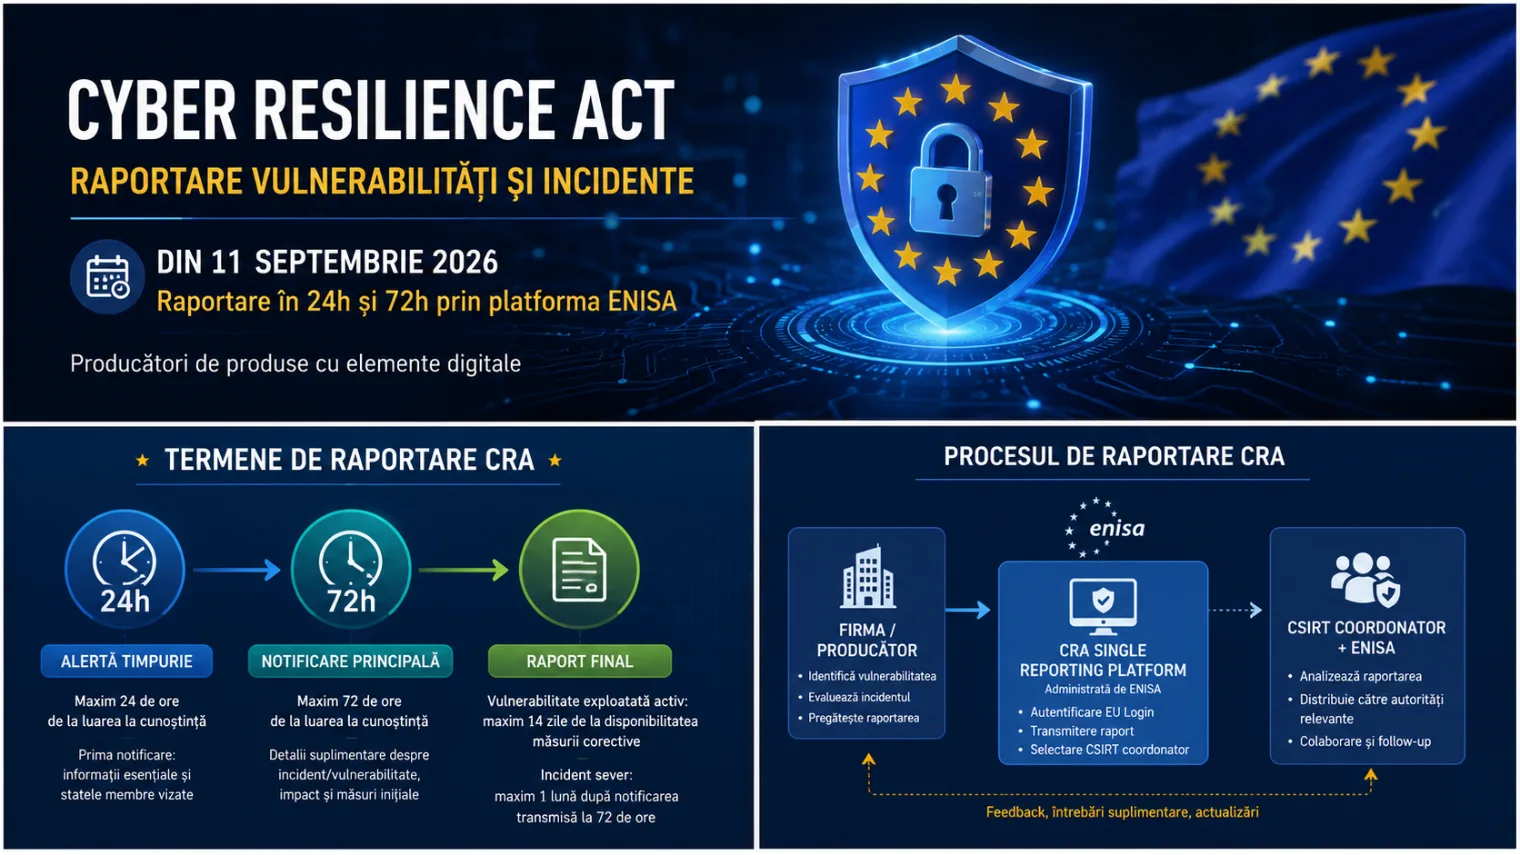
Din 11 septembrie 2026, producătorii vizați de Cyber Resilience Act (CRA) trebuie să raporteze vulnerabilitățile exploatate activ și incidentele severe care le afectează produsele. Prima alertă se trimite în cel mult 24 de ore de când află de problemă, urmată de o notificare în 72 de ore și de un raport final.
Pe scurt
Atenție la date
CRA nu intră în vigoare pe 11 septembrie 2026. Regulamentul (UE) 2024/2847 este în vigoare din 10 decembrie 2024. La 11 septembrie 2026 încep doar obligațiile de raportare din articolul 14, iar regulamentul devine pe deplin aplicabil la 11 decembrie 2027.
CRA aduce cerințe europene de securitate cibernetică pentru anumite produse hardware și software vândute în Uniunea Europeană. Cele mai multe obligații se aplică din decembrie 2027, dar raportarea începe mai devreme.
| Data | Ce înseamnă |
|---|---|
| 10 decembrie 2024 | Cyber Resilience Act a intrat în vigoare. |
| 11 septembrie 2026 | Încep obligațiile de raportare din articolul 14. |
| 11 decembrie 2027 | CRA devine pe deplin aplicabil. |
Obligațiile de raportare se aplică și produselor deja aflate pe piață înainte de 11 decembrie 2027, nu doar celor lansate după septembrie 2026.
Articolul 14 se adresează producătorilor de produse cu elemente digitale. Producător este cel care dezvoltă sau fabrică produsul, ori pentru care produsul este făcut, și care îl vinde sub numele sau marca proprie. O firmă care își vinde propriul software poate fi producător chiar dacă nu face hardware.
| Situația ta | Ce înseamnă |
|---|---|
| Dezvolți un software și îl vinzi sub numele firmei | Poți fi producător CRA. Verifică domeniul de aplicare. |
| Vinzi sub marca ta un produs făcut pentru tine | Poți fi considerat producător. |
| Doar distribui produsele altora, fără marcă proprie | Nu devii automat producător, dar distribuitorii au obligațiile lor. |
| Cumperi laptopuri, routere sau software și le folosești intern | Simpla folosire nu te face producător CRA. |
| Administrezi un proiect open-source relevant | Există reguli speciale; verifică situația concretă. |
Dacă ai dubii, verifică încadrarea pe textul regulamentului și, la nevoie, cu un specialist juridic sau de conformitate.
Pentru firmele care doar folosesc produse digitale, mai relevantă poate fi verificarea obligațiilor NIS2.
Definiția este largă: produse software sau hardware și, în anumite condiții, soluțiile lor de prelucrare a datelor la distanță. Contează ca folosirea produsului să presupună o conexiune, directă sau indirectă, la un dispozitiv sau la o rețea. Pot intra aici:
Regulamentul are și excluderi pentru categorii acoperite de legislație sectorială, așa că încadrarea se analizează pe produsul concret.
Echipamentele conectate intră și sub alte reguli europene, de exemplu cele privind dreptul de acces la datele generate.
Vulnerabilități exploatate activ. Nu orice vulnerabilitate teoretică, ci cele pentru care există dovezi fiabile că au fost exploatate de un atacator, după cum explică ENISA.
Incidente severe. Un incident este sever, între altele, dacă:
Știi cât de pregătită e firma ta pentru un incident?
Cu VivaNet IT Security Kit verifici singur, pas cu pas, conturile, parolele, backupul, actualizările și accesul la datele firmei și vezi ce e de reparat mai întâi.
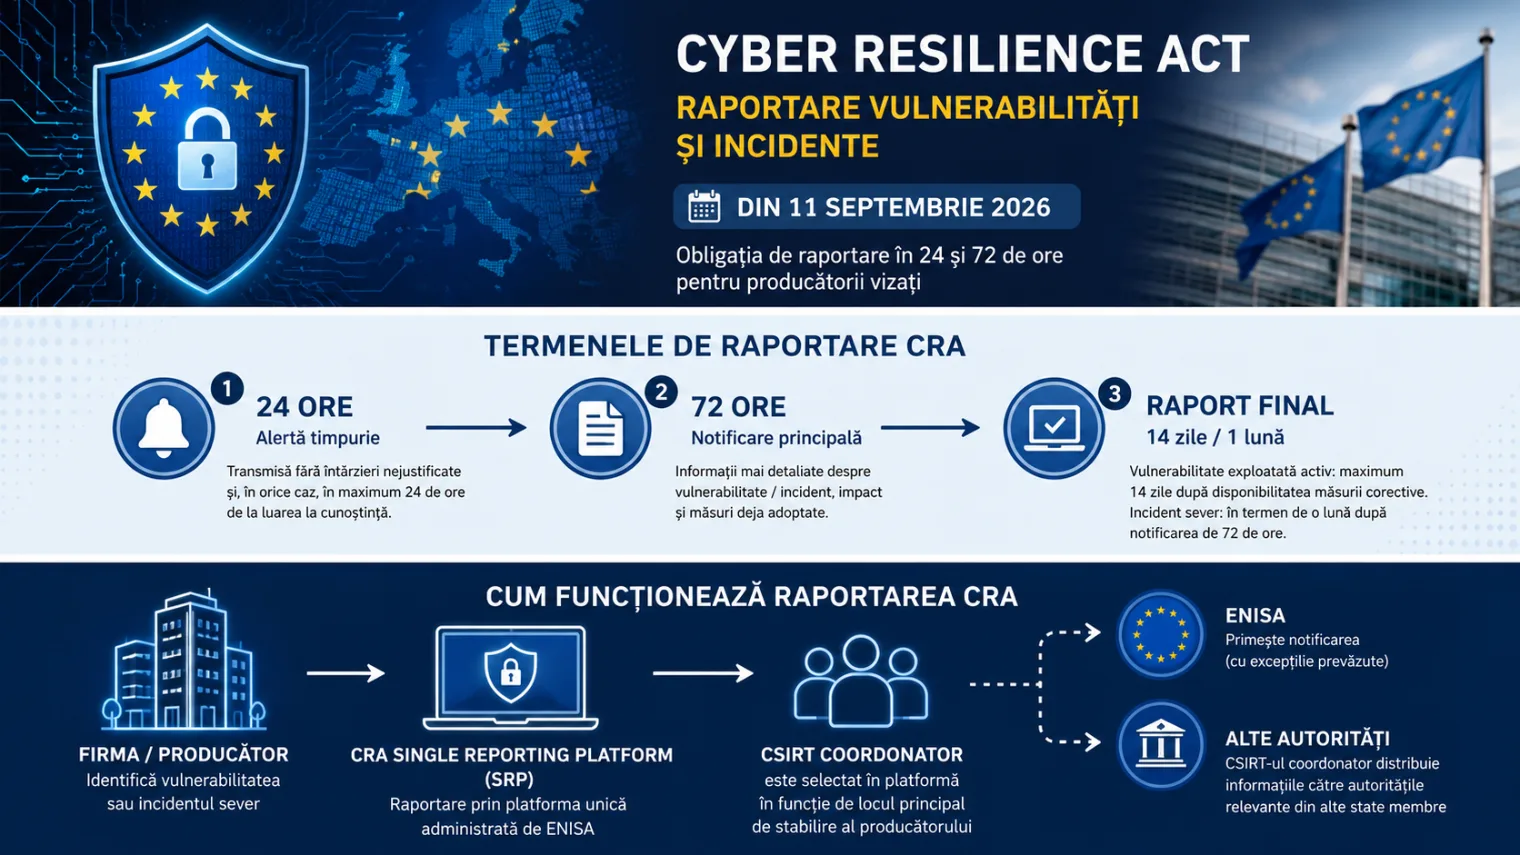
Procesul este în etape. Nu trebuie să știi toate detaliile în primele 24 de ore.
| Etapă | Vulnerabilitate exploatată activ | Incident sever |
|---|---|---|
| Alertă timpurie | Cel mult 24 de ore de când ai aflat | Cel mult 24 de ore de când ai aflat |
| Notificare principală | Cel mult 72 de ore de când ai aflat | Cel mult 72 de ore de când ai aflat |
| Raport final | Cel târziu la 14 zile după ce există o măsură corectivă sau de atenuare | În termen de o lună de la notificarea de 72 de ore |
În alerta de 24 de ore, pentru o vulnerabilitate indici, după caz, statele membre în care știi că produsul este disponibil. Pentru un incident, spui cel puțin dacă bănuiești o acțiune ilegală sau malițioasă.
Notificarea de 72 de ore adaugă ce știi despre produs, natura problemei, evaluarea inițială și măsurile luate. Poți include și ce pot face utilizatorii ca să reducă impactul.
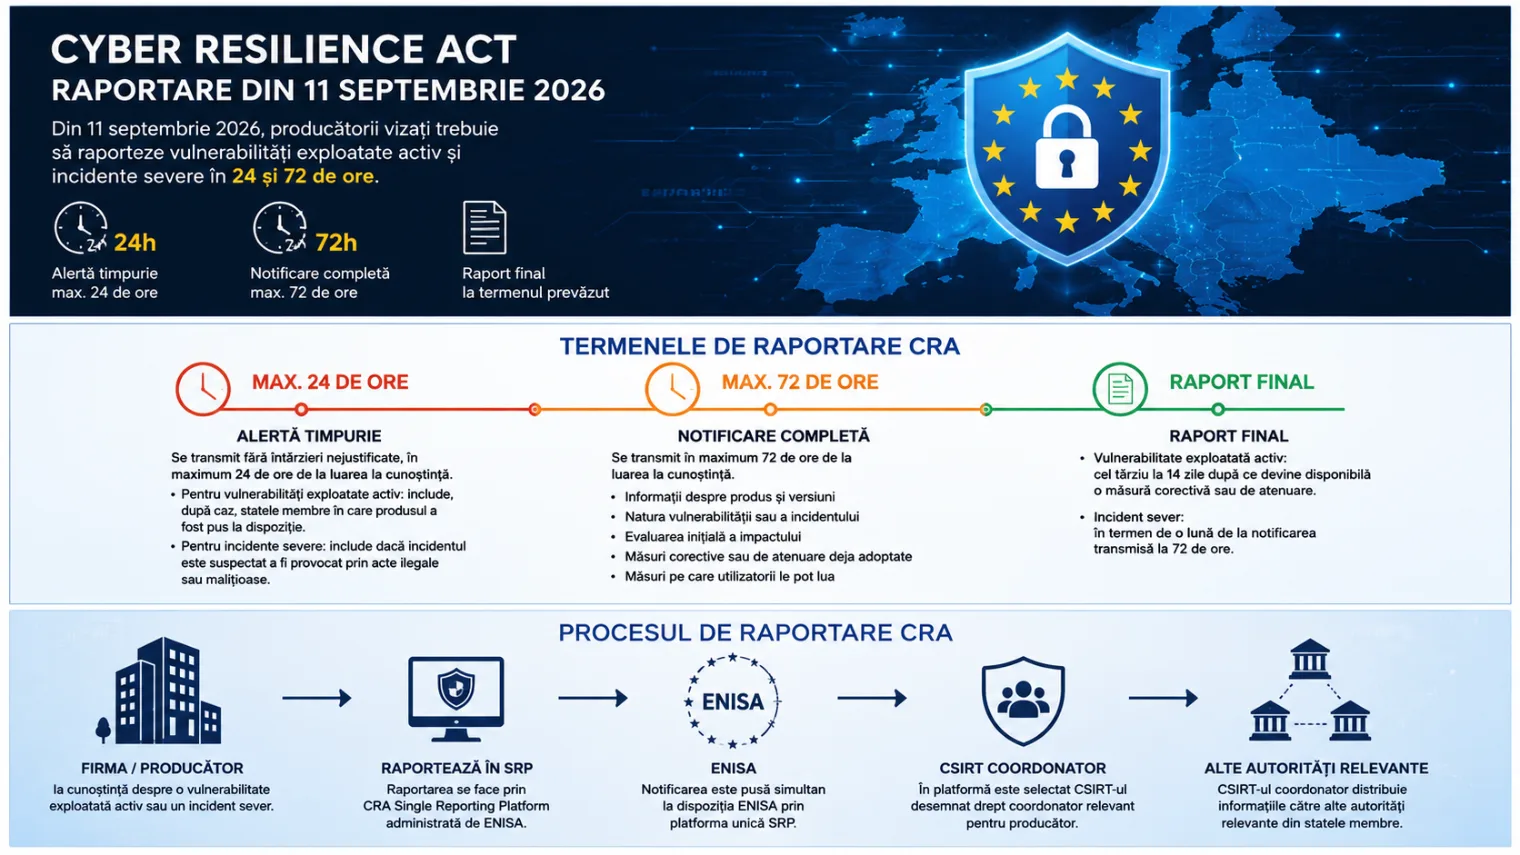
Prin CRA Single Reporting Platform (SRP), platforma unică administrată de ENISA. Astfel nu trimiți notificări separate în fiecare stat membru. În platformă alegi CSIRT-ul coordonator, stabilit de regulă după sediul principal al producătorului sau al reprezentantului său autorizat.
Autentificarea se face prin EU Login. ENISA recomandă în prezent să nu începi validarea în platformă doar ca să ai un cont pregătit, ci atunci când ai o notificare de trimis. Validarea legăturii dintre reprezentant și producător poate merge în paralel cu raportarea.
24 de ore sunt prea puține ca să stabilești abia atunci cine se ocupă de incident.
Chiar dacă nu ești producător, un inventar clar al echipamentelor și al software-ului face parte dintr-o infrastructură IT bine organizată.
Producătorul trebuie să informeze utilizatorii afectați și, unde este cazul, pe toți utilizatorii, inclusiv despre măsurile pe care le pot lua. De aceea trebuie să poți identifica versiunile afectate și să ai un canal rapid de comunicare.
Raportarea este doar o parte. Ca să respecți termenele ai nevoie de un inventar al produselor și versiunilor, gestionarea vulnerabilităților, jurnale pentru investigație, actualizări, controlul accesului și o procedură de răspuns la incidente. Vezi și ghidul Cybersecurity și AI pentru IMM-uri: 7 măsuri esențiale.
Nu. Articolul 14 îi privește în principal pe producătorii de produse cu elemente digitale. Folosirea de laptopuri, software sau servicii cloud nu te face producător CRA.
Nu. Începe din momentul în care producătorul ia cunoștință de vulnerabilitatea exploatată activ sau de incidentul sever.
Nu. Prima etapă este alerta timpurie, urmată de notificarea de 72 de ore și de raportul final.
Nu automat. Comisia Europeană precizează că obligațiile de raportare se aplică și produselor puse pe piață înainte de aplicarea integrală a CRA.
Vrei să pregătești partea tehnică înainte de un incident?
Te ajutăm cu inventarul infrastructurii, actualizările, controlul accesului, jurnalele, backupul și procesele tehnice de răspuns la incidente. Pentru obligațiile juridice și încadrarea exactă a produsului, validează cu specialistul juridic sau de conformitate al firmei.
Informațiile au caracter general și nu reprezintă consultanță juridică. Încadrarea unui produs sau a unei firme în Cyber Resilience Act se verifică pe situația concretă.
Salvează produsele în lista de dorințe pentru a le cumpăra mai târziu sau pentru a le partaja cu prietenii.
Acest site foloseste cookies. Navigand in continuare, va exprimati acordul asupra folosirii cookie-urilor.
Afla mai multe despre Politica de utilizare a cookie-urilor si despre Politica de confidentialitate.