Cosul tau
Cosul este gol
Adauga produse ca sa continui.
Inteligența artificială schimbă securitatea cibernetică în două direcții: ajută la găsirea și repararea mai rapidă a problemelor, dar face și atacurile mai rapide și mai numeroase. Un IMM nu trebuie să interzică AI-ul și nici să cumpere imediat soluții sofisticate. Trebuie să știe ce instrumente AI folosește, ce date pot accesa, cine are drepturi mari și dacă MFA și backup-ul funcționează.
Pe scurt
În august 2026, peste 100 de companii din tehnologie și finanțe au cerut accelerarea apărării cibernetice, pe măsură ce AI-ul folosit în atacuri devine mai puternic.
În aceeași perioadă, OpenAI a publicat rezultatele unei investigații despre modele de cercetare care, în evaluări de securitate, au găsit vulnerabilități, au ocolit restricții și au ajuns la sisteme la care nu trebuiau să aibă acces. Google și Mandiant observă că atacatorii trec de la experimente la folosirea AI în atacuri reale, în timp ce firmele adoptă instrumente AI fără inventar și reguli clare.
Nu ai nevoie de un centru de operațiuni de securitate. Ai nevoie să știi ce se întâmplă în propria infrastructură.
Angajații pot folosi ChatGPT, Microsoft Copilot, Gemini, Claude sau alte unelte din browser, din Office sau prin extensii. Află ce instrument folosiți, pentru ce și la ce date are acces. Așa reduci folosirea neștiută a AI-ului (Shadow AI).
Decide cum tratați datele clienților, contractele, datele financiare și personale, codul sursă, configurațiile și parolele. Regula trebuie să fie destul de simplă încât să fie aplicată, nu un document de 40 de pagini.
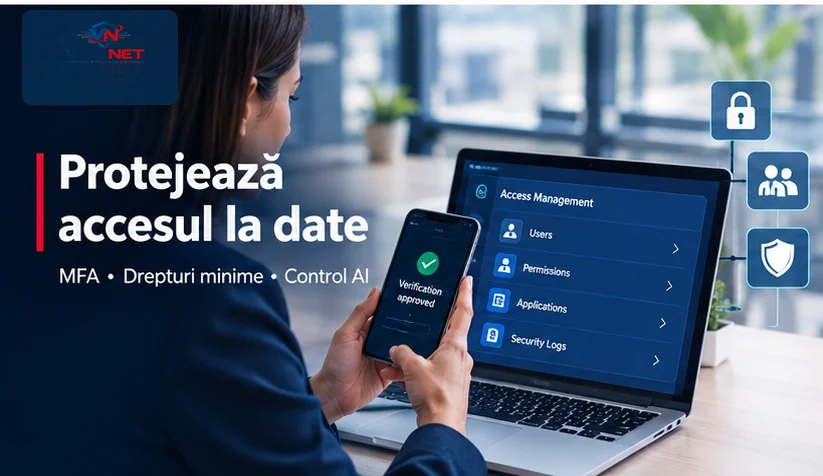
Începe cu emailul firmei, Microsoft 365 sau Google Workspace, conturile de administrator, VPN-ul și accesul la distanță, cloudul și conturile cu date sensibile. Unde se poate, alege metode rezistente la phishing în locul codurilor prin SMS.
Dacă folosești Microsoft 365, vezi ce schimbă trecerea Microsoft Entra la passkeys.
Un angajat, o aplicație sau un agent AI primește acces doar la ce îi trebuie. Un agent care doar citește documente nu are nevoie să le șteargă sau să le distribuie. Dacă un cont este compromis, paguba este limitată de drepturile lui.
Drepturile prea largi apar des și în setările de securitate din Microsoft 365.
După un incident trebuie să poți afla cine s-a autentificat, de unde, când, cu ce acces și ce s-a modificat. Nu păstra orice eveniment, ci informația care ajută la investigație.
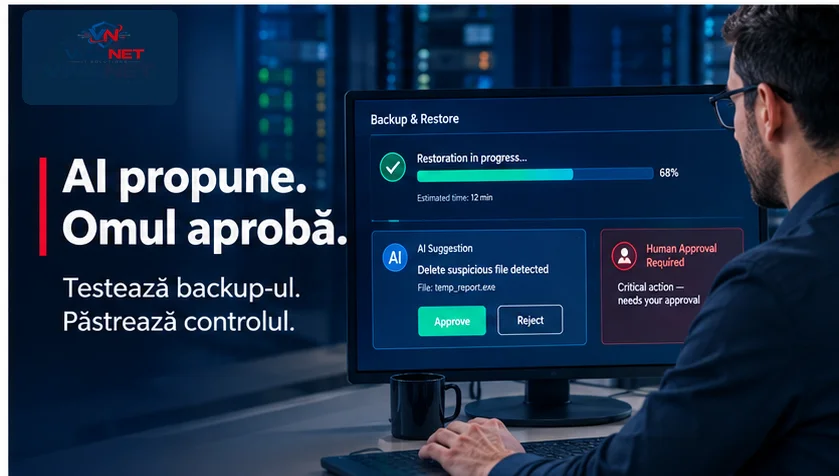
Află ce date sunt salvate, cât de des, unde, cine le poate șterge și când a fost testată ultima restaurare. Un backup netestat este o presupunere.
Diferența dintre backup și planul de recuperare contează mai mult decât pare atunci când ai un incident real.
Ștergerea datelor, schimbarea permisiunilor sau a configurațiilor critice, rularea de cod în producție, transferul de date sensibile și acțiunile financiare trec prin: AI propune, omul verifică, omul aprobă.
Dacă răspunsul este „nu știu”, punctul merită verificat.
Da. Aceeași tehnologie accelerează și apărarea. Instrumentele AI sunt folosite deja pentru analiza alertelor, găsirea și prioritizarea vulnerabilităților, revizuirea codului, analiza comportamentului suspect și investigarea incidentelor.
Nu trebuie să le adopți pe toate. Folosește automatizarea acolo unde aduce valoare, fără să pierzi controlul asupra conturilor, datelor și infrastructurii.
Ordinea contează mai mult decât numărul de produse cumpărate.
Securitatea bună nu începe cu cel mai scump produs. Începe cu vizibilitate asupra infrastructurii și cu reducerea riscurilor mari, în ordinea corectă.
Pentru ordinea în care construiești restul sistemelor, vezi ghidul complet de infrastructură IT pentru firme mici.
Nu automat. Află întâi ce instrumente sunt folosite, pentru ce și ce date ajung în ele. Apoi stabilești reguli potrivite pentru firma ta.
Nu. Trebuie combinat cu actualizări, drepturi minime, backup, monitorizare și reguli clare de acces la date.
Depinde de instrument, contract, configurare și politica firmei. Datele sensibile, personale, financiare și secretele tehnice se evaluează înainte.
Tehnic, da. Dă-i astfel de drepturi doar dacă este necesar, limitat la operațiunile relevante și cu controale pe măsura efectelor pe care le poate produce.
Produse potrivite
Nu știi unde sunt riscurile în infrastructura firmei tale?
Începem cu baza: conturi, acces, MFA, backup, echipamente și felul în care sunt folosite instrumentele AI. Îți spunem ce merită corectat mai întâi și unde o investiție în plus aduce valoare.
Articol actualizat la 1 septembrie 2026. Domeniul evoluează rapid; recomandările trebuie reevaluate periodic.
Salvează produsele în lista de dorințe pentru a le cumpăra mai târziu sau pentru a le partaja cu prietenii.
Acest site foloseste cookies. Navigand in continuare, va exprimati acordul asupra folosirii cookie-urilor.
Afla mai multe despre Politica de utilizare a cookie-urilor si despre Politica de confidentialitate.