Cosul tau
Cosul este gol
Adauga produse ca sa continui.
Ai trecut firma pe Microsoft 365, ai creat conturile, iar emailul, Teams și OneDrive merg. Treaba pare încheiată. Doar că, în multe firme, setările au rămas exact cum erau în ziua activării. Sau cum le-a lăsat cineva „ca să meargă repede”.
Problema nu se vede până nu se întâmplă ceva: un cont spart, un fișier cu salarii trimis printr-un link public, emailuri redirecționate în secret către un străin. În acest ghid găsești 7 greșeli frecvente de configurare, de ce sunt riscante și unde verifici fiecare, plus un checklist pe care îl parcurgi într-o după-amiază.
Pe scurt
Un scenariu des întâlnit: contabila primește un email „de la Microsoft” că i-a expirat parola. Dă click, introduce parola pe o pagină falsă și își continuă ziua. Peste două ore, din contul ei pleacă facturi cu un IBAN schimbat către clienți.
MFA (autentificarea multifactor) înseamnă că, pe lângă parolă, confirmi conectarea și din telefon, de obicei din aplicația Microsoft Authenticator. Cu MFA, parola furată singură nu mai ajunge.
Din 2024–2025, MFA este obligatoriu pentru conectarea în portalurile de administrare, inclusiv Microsoft Entra admin center și Microsoft 365 admin center. Asta protejează adminii, nu și restul angajaților. Pentru ei, cea mai simplă variantă în firmele mici sunt Security defaults (setările de securitate implicite): cer tuturor să înregistreze MFA și blochează metodele vechi de autentificare. Sunt active automat pe conturile Microsoft 365 create după octombrie 2019, dar multe firme le-au oprit cândva „pentru că deranjau”.
Verifică: în Microsoft Entra admin center, la Entra ID > Overview > Properties > Manage security defaults. Dacă sunt dezactivate și nu ai nici politici de Conditional Access (reguli de acces condiționat, disponibile în licențele superioare), firma nu are MFA impus.
În multe firme, patronul, contabilul, „băiatul cu IT-ul” și fostul colaborator extern au toți rol de Global Administrator. Adică pot face orice: șterge utilizatori, citi setări, schimba parole, dezactiva protecții.
Dacă unul dintre aceste conturi este spart, atacatorul are cheile întregii firme. Iar un cont de admin folosit zilnic pentru email are mai multe șanse să dea click pe ceva greșit.
Microsoft recomandă mai puțin de cinci administratori globali și roluri limitate pentru restul. De exemplu, cine doar resetează parole poate primi rolul Helpdesk Administrator sau Password Administrator. Ideal, adminul are un cont separat, folosit doar pentru administrare.
Verifică: în Microsoft 365 admin center, la Roles > Role assignments, deschide Global Administrator și vezi cine este pe listă. Fiecare nume trebuie să aibă un motiv clar.
Adresa office@ sau contabilitate@ are o singură parolă, scrisă pe un post-it și știută de cinci oameni. Imprimanta multifuncțională trimite scanări prin email folosind aceeași parolă, salvată în setările ei de ani buni.
Aici sunt două probleme. Prima: cu o parolă comună nu știi cine a făcut ce, iar parola nu se schimbă nici când pleacă cineva. A doua: aplicațiile și echipamentele vechi folosesc adesea autentificarea legacy (metode vechi de conectare, precum POP3, IMAP sau SMTP cu utilizator și parolă), care nu suportă MFA. Atacatorii le caută tocmai pentru că ocolesc protecția.
Pentru SMTP AUTH, folosit de multe imprimante și aplicații de facturare, anunțul curent este că va fi dezactivat implicit la finalul lui decembrie 2026, cu o dată finală de eliminare comunicată ulterior.
Soluția pentru adresele comune este o cutie poștală partajată (shared mailbox): fiecare angajat o accesează din propriul cont, cu propriul MFA, fără parolă comună.
Verifică: în Microsoft Entra admin center, la Entra ID > Monitoring & health > Sign-in logs, filtrează după aplicația client (Client app) și caută conectări prin protocoale vechi. Fă și o listă cu imprimantele, scannerele și aplicațiile care trimit emailuri.
Un coleg trimite unui client un dosar din OneDrive cu un link „Oricine are linkul”. Clientul îl redirecționează mai departe. Doi ani mai târziu, linkul încă funcționează, iar între timp în dosar au ajuns și contracte noi.
Linkurile de tip Anyone nu cer autentificare. Oricine le are, inclusiv cineva care le găsește într-un email vechi sau într-o căsuță spartă, poate deschide fișierele. Fără o dată de expirare, rămân deschise la nesfârșit.
Nu trebuie să oprești partajarea externă. Setează linkul implicit pe „Specific people” (doar persoanele alese), iar linkurile „Anyone”, dacă le păstrezi, să expire automat.
Verifică: în SharePoint admin center, la Policies > Sharing. Uită-te la nivelul de partajare externă pentru SharePoint și OneDrive, la expirarea linkurilor „Anyone” și la tipul de link implicit.
Un atacator intrat o dată în contul cuiva creează o regulă ascunsă care trimite automat o copie a fiecărui email către o adresă Gmail. Parola se schimbă, MFA se activează, dar regula continuă să meargă luni întregi.
Microsoft controlează asta prin politica outbound spam (filtrul pentru emailurile care pleacă din firmă). Valoarea implicită, „Automatic – System-controlled”, înseamnă azi, pentru majoritatea firmelor, că redirecționarea externă este blocată. Dar comportamentul diferă de la o firmă la alta, iar Microsoft însuși recomandă să setezi explicit o valoare.
Verifică: în Microsoft Defender portal, la Email & collaboration > Policies & rules > Threat policies > Anti-spam, deschide politica de outbound spam și setează Automatic forwarding pe „Off”. Apoi caută în Exchange admin center cutiile poștale care au deja redirecționare configurată.
Un angajat nemulțumit șterge un folder întreg de proiecte înainte să plece. Sau un ransomware criptează fișierele sincronizate în OneDrive. Firma descoperă problema după patru luni, la un audit.
Microsoft folosește un model de responsabilitate partajată: el se ocupă de servere, centre de date și disponibilitatea serviciului. Datele, conturile și setările rămân responsabilitatea ta. Copiile Microsoft te protejează când cade un centru de date, nu când cineva șterge fișierele.
Ce ai implicit:
După aceste termene, datele dispar. Pentru o recuperare sigură ai nevoie de un backup separat: fie serviciul Microsoft 365 Backup (facturat separat), fie o soluție dedicată de la alt furnizor. Am explicat riscurile mai pe larg în articolul despre riscurile IT și backup pentru IMM-uri.
Verifică: întreabă-te: „Dacă azi aflu că un folder a fost șters acum patru luni, de unde îl recuperez?” Dacă răspunsul este „din coșul de reciclare”, nu ai backup.
Un agent de vânzări pleacă la concurență. Contul lui rămâne activ „ca să nu pierdem emailurile”, iar pe telefonul personal încă are Outlook și ofertele firmei.
Microsoft are un flux clar de offboarding (plecarea unui angajat):
Verifică: în Microsoft 365 admin center, la Users > Active users, compară lista cu lista actuală de angajați. Orice nume pe care nu îl recunoști trebuie lămurit azi.
| Greșeală | Risc | Soluție rapidă | Efort |
|---|---|---|---|
| Fără MFA | Cont preluat cu o singură parolă furată | Security defaults sau Conditional Access | Mic–mediu |
| Prea mulți admini | Control total asupra firmei | Sub 5 Global Admin, roluri limitate | Mic |
| Conturi partajate, legacy | MFA ocolit, nu știi cine a făcut ce | Shared mailbox, inventar echipamente SMTP | Mediu |
| Linkuri „Anyone” | Fișiere accesibile oricui | Link implicit „Specific people”, expirare | Mic |
| Redirecționare externă | Scurgere de emailuri luni la rând | Automatic forwarding pe „Off” | Mic |
| Fără backup | Date pierdute definitiv | Backup separat, testat periodic | Mediu |
| Foști angajați activi | Acces nesupravegheat la date | Procedură scrisă de offboarding | Mic |
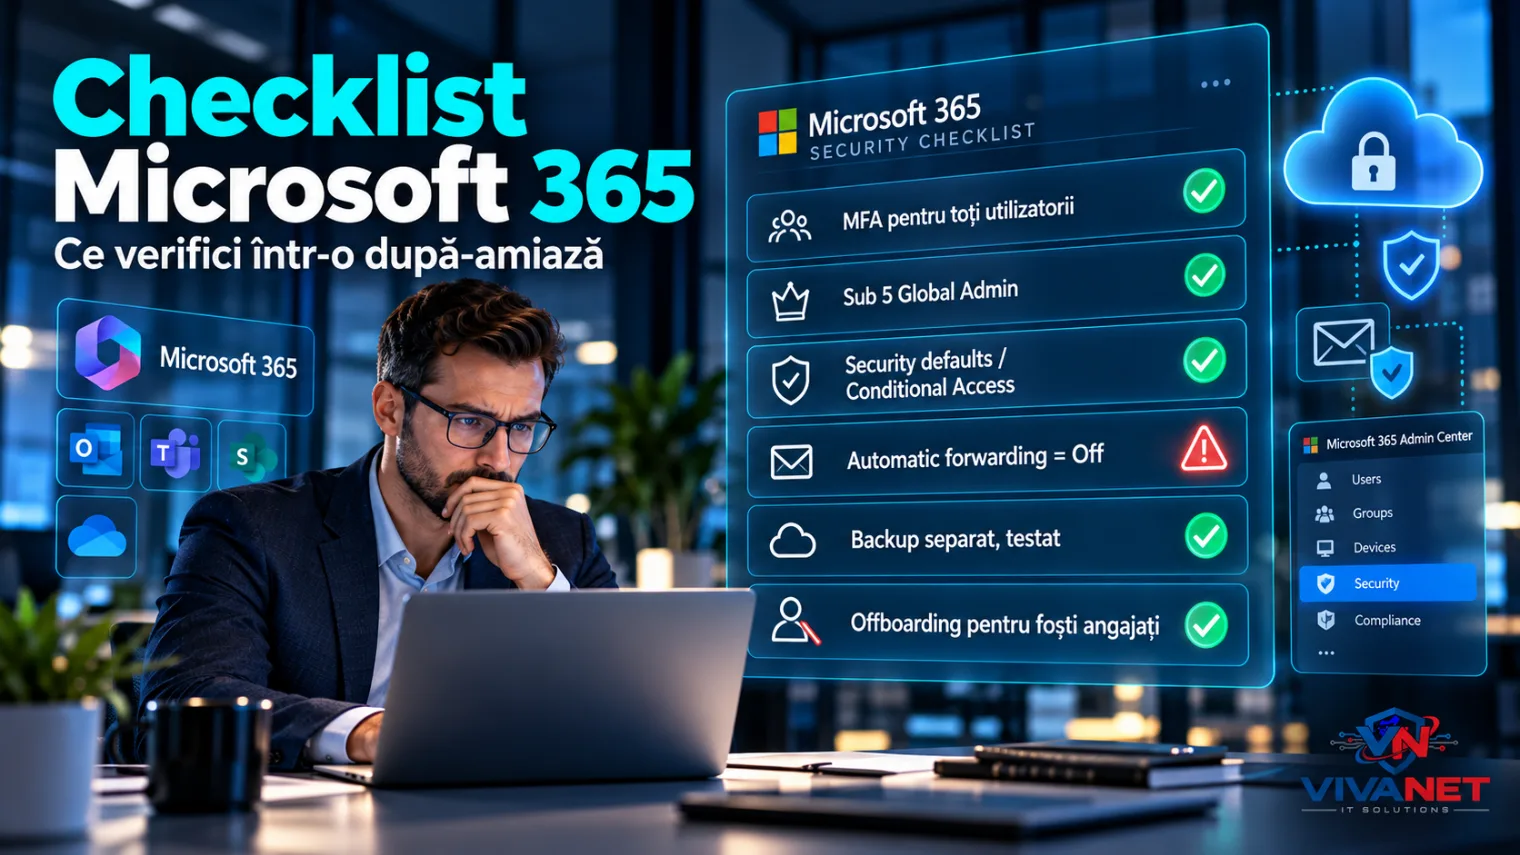
Dacă ai bifat „nu” sau „nu știu” la mai mult de trei întrebări, merită o verificare completă a configurării.
Infrastructura, da. Setările, conturile și datele firmei, nu. Microsoft oferă instrumentele, dar tu decizi cum sunt configurate. O parolă slabă sau un link public rămân responsabilitatea firmei.
Primele zile, puțin. Apoi devine rutină: o confirmare pe telefon, de obicei doar la conectări noi sau neobișnuite.
Sunt trei înregistrări DNS care dovedesc că emailurile cu domeniul firmei pleacă chiar de la tine. Fără ele, oricine poate trimite mai ușor emailuri false în numele firmei, iar mesajele tale reale pot ajunge în spam. Da, orice firmă cu domeniu propriu ar trebui să le aibă configurate.
Nu. Are o limită de zile și nu ajută dacă problema e descoperită târziu. Un backup real este separat de datele originale.
Nu e nevoie. Transformi cutia lui poștală în shared mailbox sau redirecționezi emailurile către un coleg. Blochezi conectarea și nimeni nu mai intră cu vechea parolă.
Pentru o firmă cu 10–30 de utilizatori, de obicei câteva ore. Corecturile simple se fac pe loc, iar cele care afectează utilizatorii, cum ar fi MFA, se planifică.
Cum te putem ajuta
Nu știi sigur cum e configurat Microsoft 365 la tine?
Verificăm MFA, administratorii, partajarea, redirecționările și backup-ul și îți spunem clar ce e de reparat, în ordinea importanței.
Seria „Infrastructură IT pentru IMM-uri”