Cosul tau
Cosul este gol
Adauga produse ca sa continui.
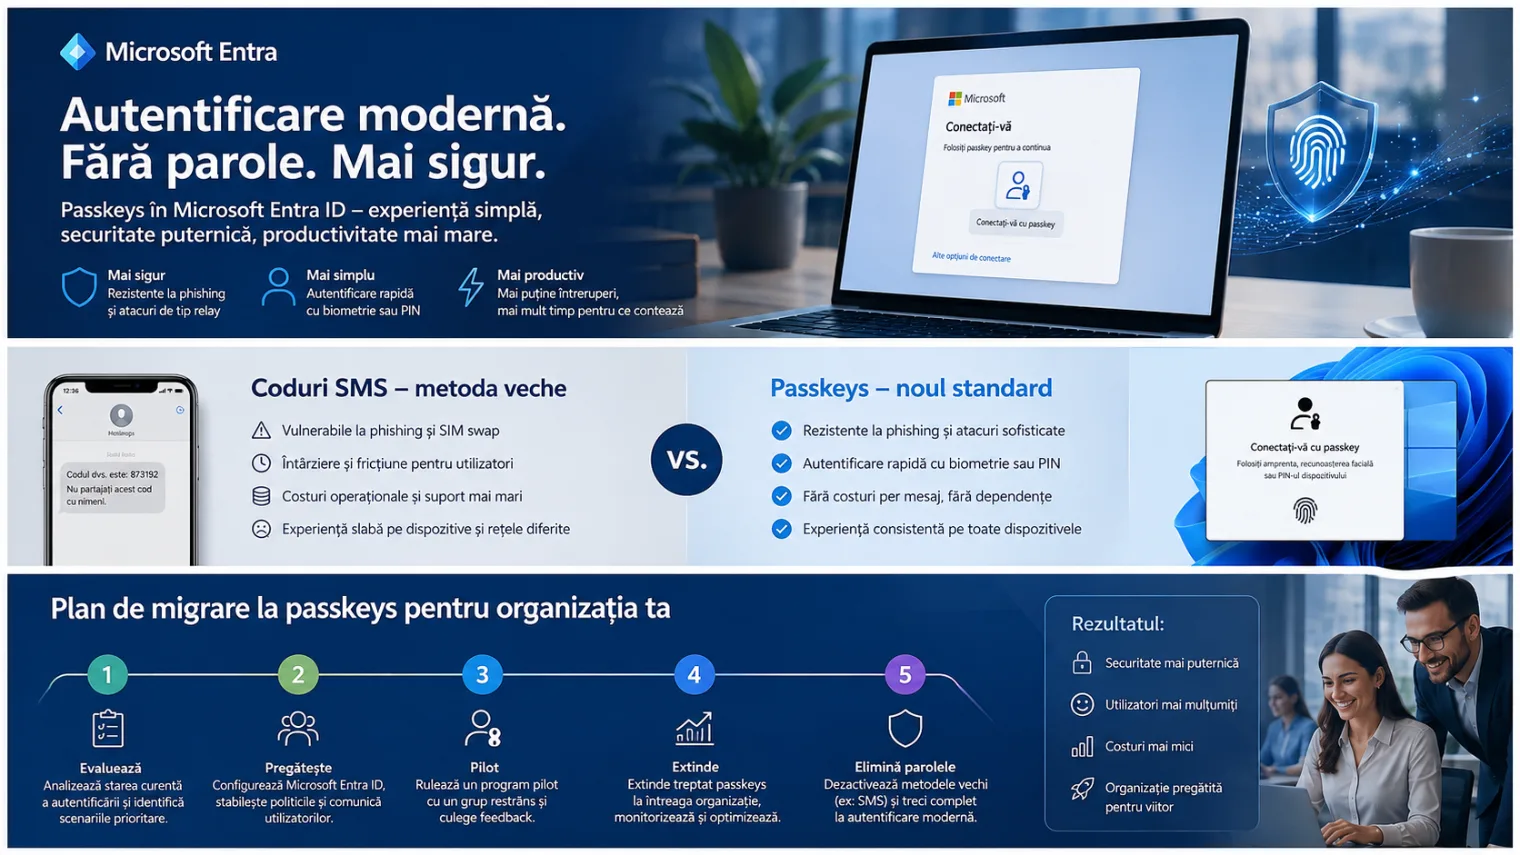
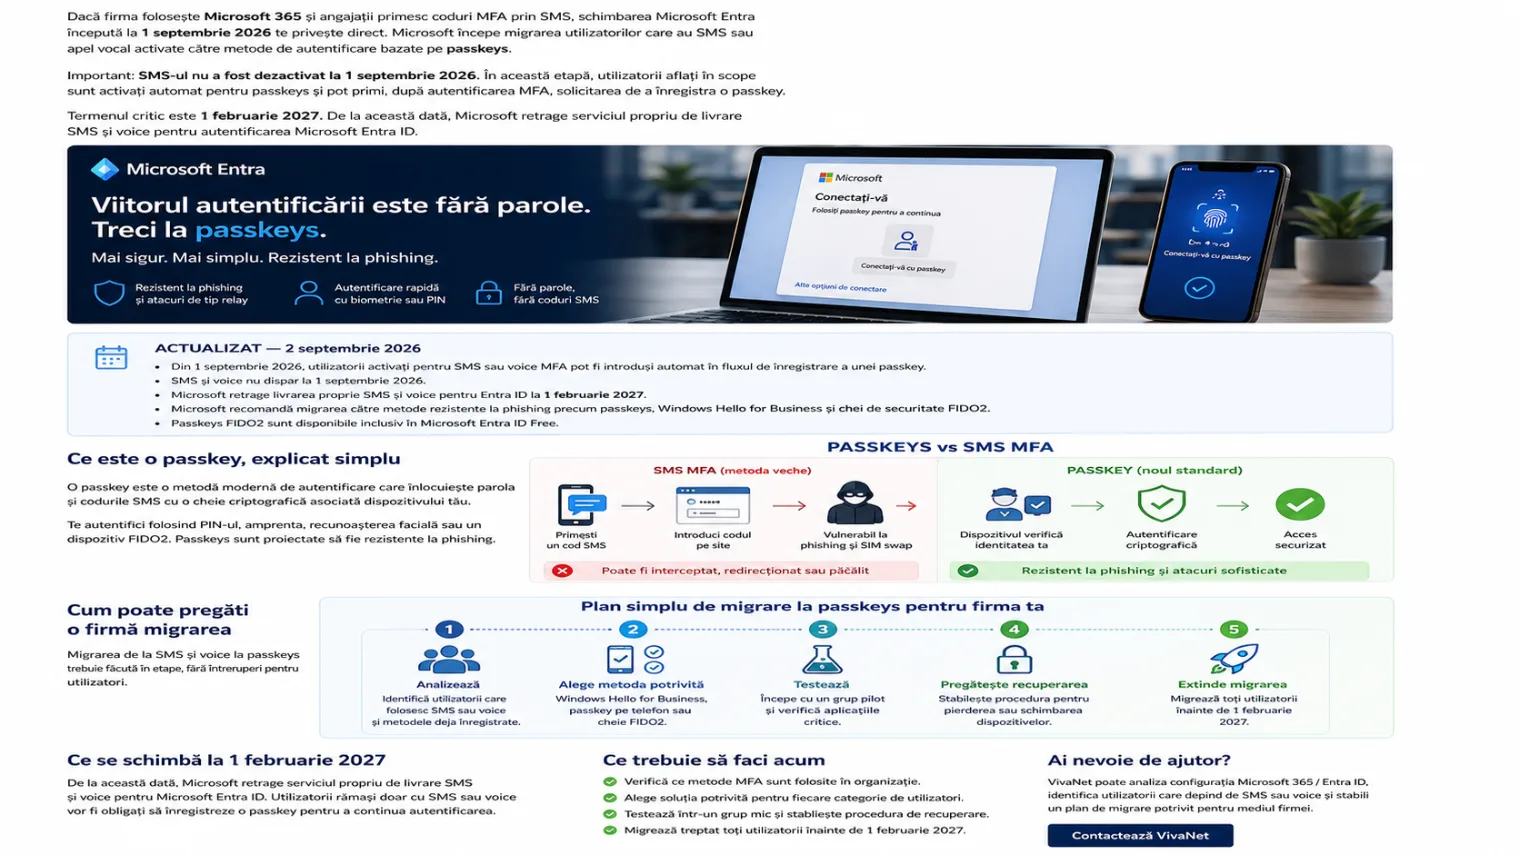
Dacă firma ta folosește Microsoft 365 și angajații primesc coduri MFA prin SMS, schimbarea începută de Microsoft Entra la 1 septembrie 2026 te privește direct. Microsoft îi mută treptat pe utilizatorii cu SMS sau apel vocal către passkeys. Termenul critic este 1 februarie 2027, când Microsoft își retrage serviciul propriu de SMS și apel vocal pentru autentificare.
Pe scurt
Utilizatorii care au SMS sau apel vocal activate în Authentication Methods Policy sau în configurările MFA vechi sunt introduși automat în politica de passkeys. Microsoft le configurează și o campanie de înregistrare (Registration Campaign): după autentificarea MFA obișnuită, li se propune să își configureze o passkey. În configurația Microsoft Managed, propunerea poate fi amânată la început.
| Data | Ce se întâmplă |
|---|---|
| 1 septembrie 2026 | Începe migrarea către passkeys. SMS-ul și apelul vocal funcționează în continuare. |
| 1 februarie 2027 | Microsoft retrage livrarea proprie de SMS și apel vocal. Înregistrarea unei passkey devine obligatorie pentru cei rămași fără altă metodă. |
Atenție
Microsoft spune că nu există posibilitatea de a refuza comportamentul aplicat de la 1 februarie 2027. Migrarea trebuie pregătită înainte.
Firmele care folosesc Microsoft Entra ID sau Microsoft 365 și au:
Cine folosește deja o metodă rezistentă la phishing o poate folosi în continuare.
Dacă tot revizuiești autentificarea, verifică și alte setări Microsoft 365 configurate greșit.
O passkey înlocuiește parola sau codul primit prin SMS cu o cheie criptografică legată de dispozitiv sau de un furnizor de passkeys. Confirmi autentificarea cu PIN-ul, amprenta, fața sau un dispozitiv FIDO2. O pagină falsă de autentificare nu poate refolosi passkey-ul pentru alt site.
SMS-ul este mai bun decât o parolă fără al doilea factor, dar are slăbiciuni: codul poate fi introdus pe o pagină falsă, numărul de telefon poate fi atacat, iar livrarea depinde de semnal și de rețeaua de telefonie.
| Metodă | Cum funcționează | Rezistentă la phishing |
|---|---|---|
| SMS MFA | Primești și introduci un cod | Nu |
| Microsoft Authenticator (notificare) | Aprobi autentificarea în aplicație | Nu este echivalentă cu o passkey FIDO2 |
| Passkey în Microsoft Authenticator | Passkey FIDO2 păstrată pe telefon | Da |
| Windows Hello for Business | PIN, față sau amprentă legate de dispozitiv | Da |
| Cheie de securitate FIDO2 | Cheie hardware | Da |
Codurile primite prin SMS pot fi obținute prin inginerie socială, la fel ca în atacurile cu suport IT fals pe Teams.
Notificarea din Microsoft Authenticator și o passkey păstrată în Microsoft Authenticator nu sunt același lucru.
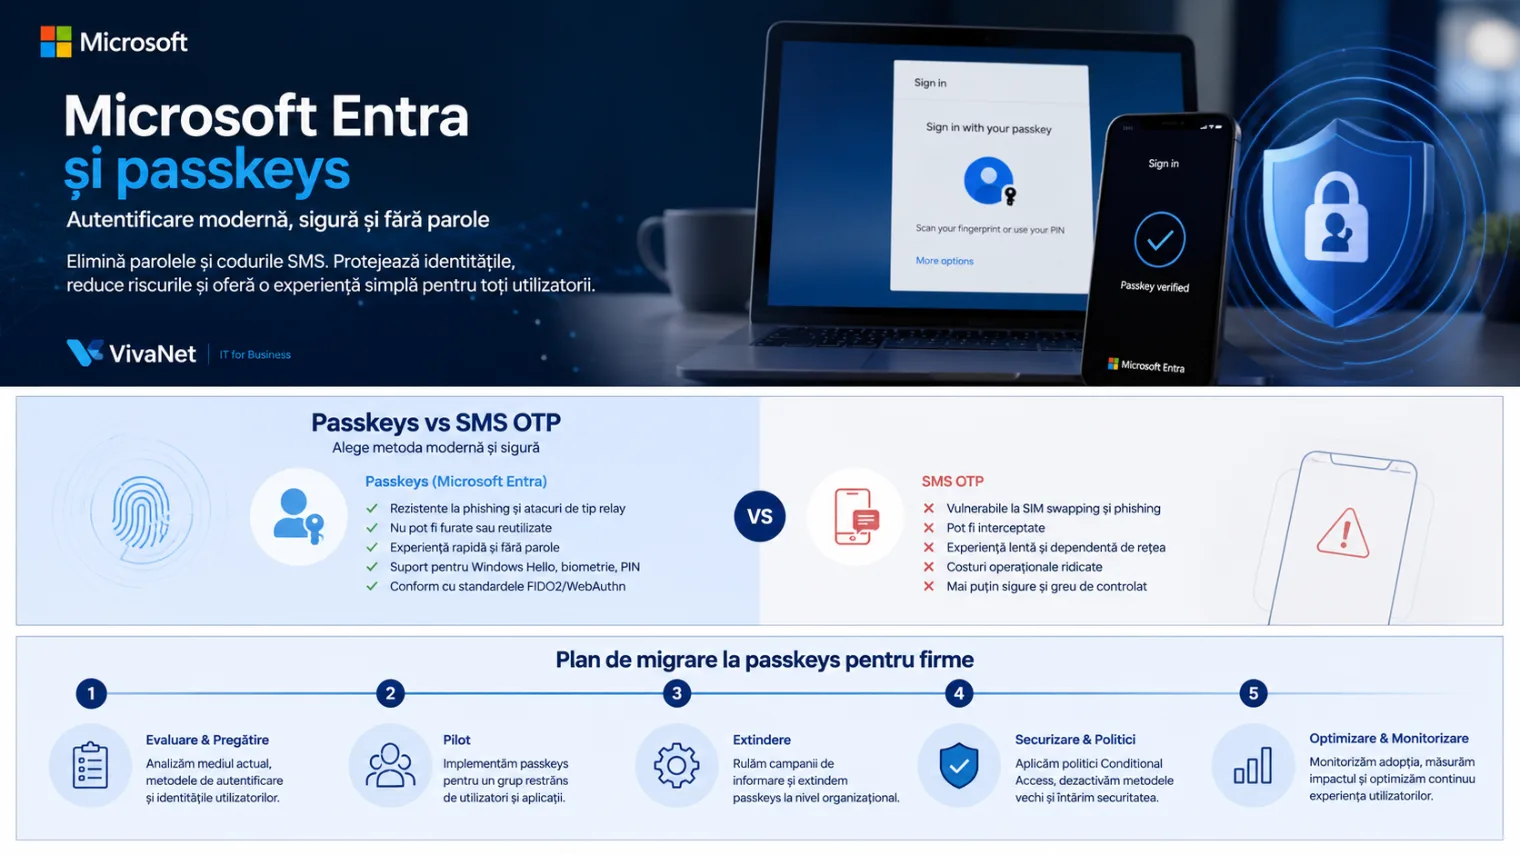
Nu schimba politicile înainte să vezi cine folosește metodele vechi. În Microsoft Entra admin center, mergi la Entra ID → Authentication methods → Activity. Raportul arată metodele înregistrate și folosite. Află pentru fiecare grup:
Separă-i de cei care au deja metode moderne.
Laptopuri Windows administrate: Windows Hello for Business. Utilizatori mobili: passkey pe telefon. Administratori și conturi sensibile: passkeys sau chei FIDO2. Cazurile speciale se analizează separat.
Windows Hello are nevoie de cameră IR sau de cititor de amprentă, dotări frecvente pe laptopurile gândite pentru uz business.
Verifică Microsoft 365, Outlook, Teams, browserul, VPN-ul și aplicațiile interne înainte să extinzi.
Stabilește ce se întâmplă când un angajat pierde sau schimbă telefonul. Administratorul trebuie să poată elimina metoda veche și să permită înregistrarea uneia noi.
Nu lăsa migrarea pentru ultimele zile din ianuarie. Un pilot făcut devreme îți lasă timp pentru cazurile speciale.
Autentificarea modernă este doar una dintre componentele unei infrastructuri IT fiabile pentru firme mici.
Te ajută și Registration Campaign, din Entra ID → Authentication methods → Registration campaign. Mută treptat utilizatorii către passkeys, fără să configurezi manual fiecare cont.
Microsoft recomandă passkeys. Pentru firmele care au nevoie de SMS sau apel vocal din motive operaționale, contractuale sau de reglementare, Microsoft pregătește folosirea unor furnizori de telefonie administrați de client, prin Microsoft Security Store. Firma configurează și gestionează singură acel furnizor.
Nu pentru funcția de bază. Passkeys FIDO2 sunt disponibile în toate edițiile Entra ID, inclusiv Free. Raportarea avansată sau Conditional Access pot depinde de licență.
Nu. Pot fi pe dispozitive compatibile, în Microsoft Authenticator, în Windows sau pe chei hardware FIDO2.
Nu. Sunt doar una dintre opțiuni. Alegerea depinde de nivelul de securitate, de dispozitive și de felul în care lucrează oamenii.
Da. Microsoft include Windows Hello for Business între metodele rezistente la phishing recomandate pentru organizații.
Produse potrivite
Folosești Microsoft 365 și nu știi ce metode MFA sunt active?
Analizăm configurația Microsoft 365 / Entra ID, găsim utilizatorii care depind de SMS sau apel vocal și facem un plan de migrare potrivit pentru firma ta.
Articol actualizat la 2 septembrie 2026. Îl actualizăm pe măsură ce Microsoft publică detaliile finale despre furnizorii de telefonie administrați de clienți.
Salvează produsele în lista de dorințe pentru a le cumpăra mai târziu sau pentru a le partaja cu prietenii.
Acest site foloseste cookies. Navigand in continuare, va exprimati acordul asupra folosirii cookie-urilor.
Afla mai multe despre Politica de utilizare a cookie-urilor si despre Politica de confidentialitate.