Cosul tau
Cosul este gol
Adauga produse ca sa continui.
Pe 16 octombrie 2026, FBI și CISA au transmis un avertisment comun: atacatorii folosesc inteligența artificială pentru emailuri fără greșeli, voci clonate și video deepfake, ca să se dea drept oameni în care ai încredere. Avertismentul vizează oficialii electorali din SUA, dar aceleași trucuri lovesc orice firmă în care cineva poate aproba o plată sau poate deschide accesul la date.
Exemplul care ne îngrijorează cel mai mult pentru firmele mici: contabila primește pe WhatsApp un mesaj vocal cu vocea directorului, care cere „urgent” un transfer. Nu e nevoie de niciun virus. Atacatorul exploatează doar încrederea.
Mai jos: cum arată aceste atacuri, ce este „OAuth consent phishing” (accesul la email fără parolă) și ce măsuri concrete opresc problema, cu echipamentele și serviciile pe care le putem instala la tine.
Pe scurt
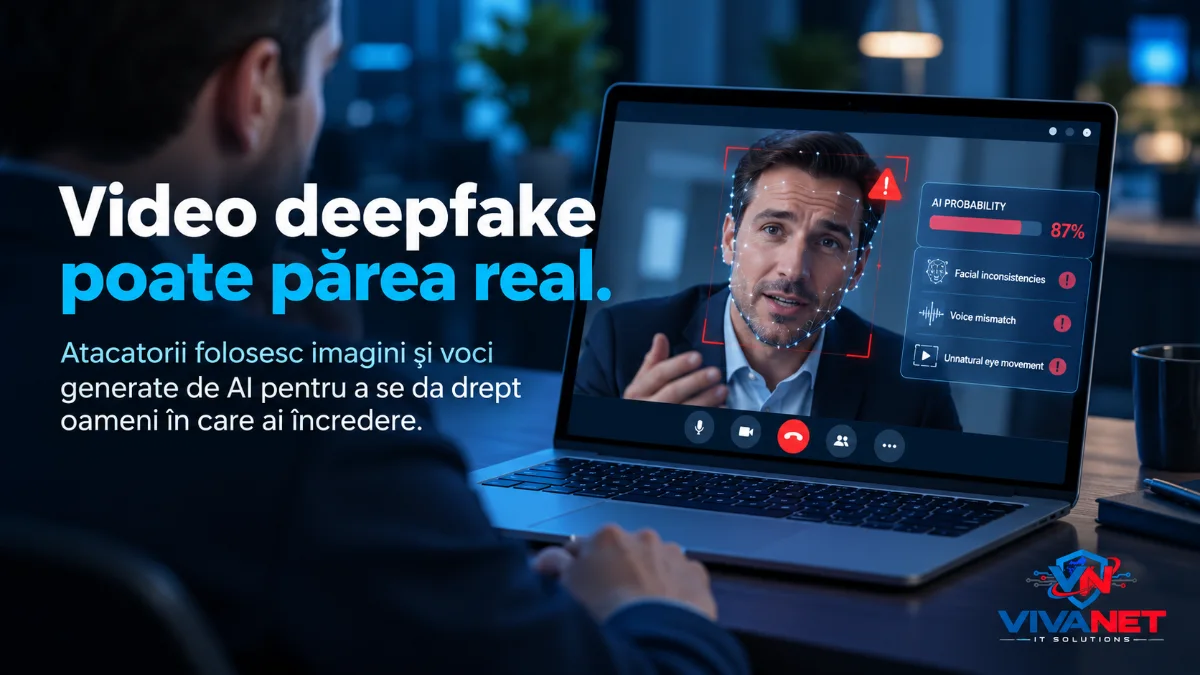
FBI spune explicit că regula veche nu mai funcționează: emailurile de phishing nu se mai recunosc după greșelile de scriere. AI-ul scrie în limba ta, cu expresiile pe care le folosești zilnic.
Ideea principală: o voce cunoscută, un nume sau o poză de profil nu mai sunt dovadă de identitate.
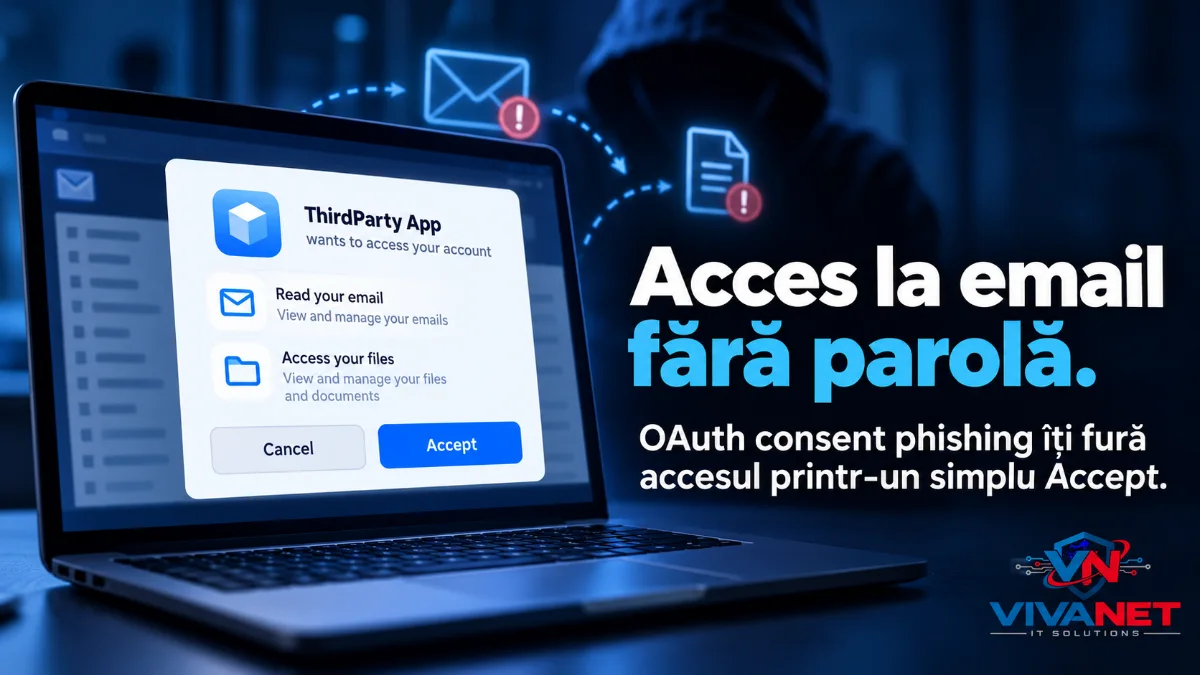
Pe 1 septembrie 2026, FBI a avertizat separat despre o tehnică prin care atacatorul intră în contul tău fără să îți afle parola. Nu sare nici peste MFA, pentru că nu are nevoie de el.
Cum se întâmplă, pas cu pas:
Schimbarea parolei nu rezolvă nimic. Accesul rămâne până când aplicația este revocată din setările de securitate ale contului.
Ce faci în Microsoft 365, ca firmă:
Detalii despre setările de bază găsești și în articolul nostru Microsoft 365: 7 greșeli de configurare.
Nicio plată neprevăzută, niciun transfer de date sensibile și nicio cerere de acces nu se aprobă fără o verificare pe alt canal, chiar dacă cererea pare să vină de la cineva cunoscut.
Cum o pui în practică în firmă:
FBI și CISA nu recomandă nimic exotic. Lista lor e aproape identică cu ce verificăm la orice audit IT pentru IMM-uri:
| Măsură recomandată de FBI/CISA | Ce înseamnă în firma ta | Cum te ajutăm |
|---|---|---|
| MFA rezistent la phishing | Passkey (Windows Hello, telefon) sau cheie de securitate FIDO2 în loc de cod prin SMS | Laptopuri business cu Windows 11 Pro și Windows Hello, configurare passkeys în Microsoft 365 |
| Actualizări la zi | Windows, browser, firmware la router și NAS actualizate automat | Monitorizare și patch-uri prin VivaNet IT Care |
| Antivirus / anti-malware actualizat | Protecție pe fiecare calculator, administrată central | Antivirus pentru firme |
| SPF, DKIM (și DMARC) | Nimeni nu mai poate trimite emailuri în numele domeniului tău | Configurare DNS și verificare pentru domeniul firmei |
| Banner pe emailurile externe, filtre spam | Angajații văd imediat când un „director” scrie din afara firmei | Setări în Microsoft 365 / Google Workspace |
| Acces minim necesar, verificat periodic | Fiecare om și fiecare aplicație au doar accesul de care au nevoie | Revizuire conturi și aplicații OAuth, rețele separate pe routere Omada cu VLAN |
| Copii de siguranță | Dacă ceva scapă, poți recupera datele | NAS cu snapshot-uri + copie externă |
Dacă vrei să vezi singur unde stă firma, VivaNet IT Security Kit este un audit pe care îl faci intern, pas cu pas, și acoperă exact aceste puncte.
Mai mult de două răspunsuri „nu” înseamnă că un mesaj vocal bine făcut poate trece de tine.
Avertismentul FBI/CISA din 16 octombrie 2026 se adresează oficialilor electorali, dar tehnicile (phishing cu AI, voce clonată, mesaje pe aplicații criptate) sunt aceleași folosite în frauda „CEO” împotriva firmelor de orice mărime.
Nu neapărat. Dacă ai aprobat o aplicație rău-intenționată, accesul ei rămâne valabil până când o revoci din setările de securitate ale contului.
Criptarea protejează mesajul pe drum. Nu îți spune nimic despre cine îl trimite.
Adesea nu poți, și nici nu trebuie să încerci. Verifică cererea pe alt canal, indiferent cât de credibilă sună.
Produse potrivite
Vrei să știi cât de expusă e firma ta?
Verificăm setările Microsoft 365 sau Google Workspace, configurăm MFA cu passkeys, SPF/DKIM/DMARC, rețeaua și backup-ul, și le monitorizăm pentru tine. Sună la 031 640 50 60 (L–V, 9–18) sau scrie la [email protected].
Citește și
Surse oficiale: FBI / CISA – I-101626-PSA, 16 octombrie 2026, FBI – I-090126-PSA, consent phishing, 1 septembrie 2026.
Salvează produsele în lista de dorințe pentru a le cumpăra mai târziu sau pentru a le partaja cu prietenii.
Acest site foloseste cookies. Navigand in continuare, va exprimati acordul asupra folosirii cookie-urilor.
Afla mai multe despre Politica de utilizare a cookie-urilor si despre Politica de confidentialitate.